Inteligência Artificial e LGPD: tudo o que você precisa saber
A Inteligência Artificial deixou de ser ficção científica e se tornou parte do dia a dia das empresas brasileiras. Algoritmos recomendam produtos, chatbots atendem clientes, sistemas de crédito aprovam ou negam financiamentos tudo em frações de segundo.
Mas essa velocidade tem um preço: dados pessoais. E muita gente ainda não percebeu que toda essa engrenagem de IA está diretamente regulada pela LGPD.
Não é uma questão de "se" a sua empresa vai precisar se adequar. A questão é se você vai descobrir isso antes ou depois de receber uma notificação.
Este guia foi escrito para quem precisa de mais informação: desenvolvedores, DPOs, consultores de privacidade e gestores técnicos que querem entender de verdade como a lei se aplica para as leis de privacidade.
Toda Inteligência Artificial, no fundo, aprende com dados, e grande parte desses dados são dados pessoais: histórico de navegação, localização, padrões de compra, comportamento em plataformas, biometria, voz, rosto.
A LGPD define dado pessoal como qualquer informação relacionada a uma pessoa natural identificada ou identificável.
Isso abrange muito mais do que nome e CPF, endereço de IP, identificadores de dispositivos e até padrões comportamentais que permitam identificar alguém entram nessa definição.
Quando um modelo de IA é treinado com esses dados, quando um algoritmo processa essas informações em tempo real para tomar decisões, ou quando um sistema de recomendação infere preferências pessoais tudo isso é tratamento de dados pessoais segundo a lei.
E tratamento de dados pessoais sem base legal válida é infração.
Antes da popularização da IA, a coleta de dados era relativamente linear: um formulário coletava nome e e-mail, um cookie registrava páginas visitadas. Era mais fácil mapear o que estava sendo coletado e para quê.
Com IA, a lógica muda completamente:
- Dados sintéticos e inferidos: a IA não apenas processa dados fornecidos explicitamente, ela infere informações.
Um sistema pode inferir que você está grávida antes mesmo que você saiba, apenas pelo padrão de compras. Essa inferência é um dado pessoal? Segundo a ANPD, sim.
-
Rastreamento invisível: modelos de linguagem, sistemas de reconhecimento facial e algoritmos de recomendação coletam dados de formas que o titular nem percebe pelos cookies instalados, pelo tempo que o mouse fica parado sobre um produto, pelo tom de voz numa ligação.
-
Retroalimentação contínua: diferente de um banco de dados estático, sistemas de IA aprendem continuamente, os dados de hoje treinam o modelo de amanhã, criando ciclos de processamento que a empresa precisa ser capaz de documentar e justificar legalmente.
A LGPD criou uma categoria especial para dados sensíveis: origem racial ou étnica, convicção religiosa, opinião política, saúde, vida sexual, dados genéticos, biométricos, filiação sindical.
Para esses dados, a lei exige consentimento específico e destacado ou outra base legal muito específica. O problema é que sistemas de IA frequentemente geram dados sensíveis de forma indireta:
- Um algoritmo de análise de rosto pode inferir etnia e estado emocional.
- Um modelo de crédito treinado com dados históricos pode ter viés racial embutido.
- Um sistema de saúde que processa selfies para detectar condições físicas claramente processa dados sensíveis.
Se a sua empresa usa IA em qualquer uma dessas frentes, as exigências legais são significativamente mais rigorosas.
Um dos maiores equívocos é achar que o consentimento é a única base legal disponível para uso de IA. A LGPD lista dez bases legais, e cada contexto de uso de IA pode se encaixar em uma diferente.
Entender isso é crucial porque escolher a base legal errada não é apenas um erro formal é uma vulnerabilidade jurídica real.
O consentimento é a base mais conhecida, mas também a mais delicada. Para ser válido na LGPD, ele precisa ser:
- Livre: o titular não pode ser prejudicado por recusar.
- Informado: o titular precisa entender exatamente para quê está consentindo e "para melhorar nossos serviços" não é específico o suficiente.
- Inequívoco: uma caixa pré-marcada não vale. Um pop-up que só fecha ao clicar "aceitar" não vale.
- Revogável a qualquer momento: o titular pode retirar o consentimento, e a empresa precisa ser capaz de honrar isso.
Para IA, isso significa que se o seu modelo de recomendação usa dados de navegação coletados via cookies, o aviso de cookies precisa informar isso de forma clara e permitir que o usuário recuse e o sistema precisa funcionar (de forma degradada, se necessário) mesmo sem esses dados.
O legítimo interesse permite o tratamento de dados sem consentimento quando o controlador tem um interesse legítimo que não supera os direitos fundamentais do titular. É muito usado em IA para:
- Prevenção a fraudes (análise comportamental para detectar transações suspeitas).
- Segurança de redes e sistemas.
- Personalização interna que não impacta negativamente o titular.
Atenção: legítimo interesse exige um teste de balanceamento documentado. A empresa precisa demonstrar que o interesse perseguido não viola direitos do titular. Isso não é algo que você faz informalmente precisa estar no seu programa de privacidade e no relatório de mapeamento de dados.
Se um usuário contratou um serviço de recomendação personalizada, o tratamento de dados para fornecer esse serviço pode se basear na execução do contrato. Mas a IA precisa ser funcional ao contrato usar dados de voz de um assistente virtual para treinar novos modelos já extrapola essa base legal.
Sistemas de scoring de crédito com IA têm base legal específica na LGPD (Art. 7º, X). Mas isso não isenta a empresa das obrigações de transparência especialmente do direito à revisão por humano das decisões automatizadas.
O Art. 20 da LGPD é provavelmente a norma menos discutida no mercado e uma das mais relevantes para IA.
Ele diz:
"O titular dos dados tem direito a solicitar a revisão de decisões tomadas unicamente com base em tratamento automatizado de dados pessoais que afetem seus interesses, incluídas as decisões destinadas a definir o seu perfil pessoal, profissional, de consumo e de crédito ou os aspectos de sua personalidade."Informação
Em linguagem prática: se o seu algoritmo decidiu que o usuário não recebe crédito, não pode alugar o apartamento, não passa para a próxima fase do processo seletivo ele tem o direito de pedir que um humano revise essa decisão.
Sua empresa precisa ser capaz de:
- Identificar quais decisões são tomadas "unicamente com base em tratamento automatizado".
- Criar um canal pelo qual o titular possa solicitar revisão humana.
- Documentar critérios usados pelo algoritmo de forma inteligível não precisa revelar o código-fonte, mas precisa ser capaz de explicar a lógica da decisão.
- Revisar de fato — e isso implica ter um processo, um responsável e um prazo.
A ANPD ainda não regulamentou completamente o Art. 20, mas as tendências internacionais (especialmente o GDPR, Art. 22) indicam que a fiscalização nessa área vai crescer muito nos próximos anos.
Sistemas de IA treinados com dados históricos tendem a reproduzir e amplificar vieses existentes. Um modelo de contratação treinado com dados de uma empresa historicamente masculina vai aprender a preferir homens. Um sistema de crédito treinado com dados de bairros historicamente pobres vai penalizar quem mora nesses endereços.
Do ponto de vista da LGPD, isso pode configurar discriminação ilícita (Art. 6º, IX: não discriminação). A empresa não pode usar IA como escudo para práticas discriminatórias e precisar de revisão humana justamente serve para detectar e corrigir esses padrões.
A LGPD exige transparência no tratamento de dados. O titular precisa saber que seus dados estão sendo tratados, para qual finalidade, e com qual base legal.
Para sistemas de IA, isso é um desafio técnico real. Como você explica de forma inteligível para um usuário comum como uma rede neural com 175 bilhões de parâmetros chegou a uma conclusão?
A resposta da lei não é "explique cada neurônio". A resposta é: seja capaz de comunicar a lógica central da decisão de forma que o titular entenda por que aquela decisão foi tomada sobre ele.
O campo de XAI (Explainable AI) surgiu justamente para responder a essa demanda. Técnicas como LIME, SHAP e GRAD-CAM permitem que modelos de "caixa preta" gerem explicações post-hoc sobre suas decisões.
Para compliance com a LGPD (e com o EU AI Act, que tem implicações globais), empresas que usam IA em decisões que afetam titulares precisam incorporar explainability como requisito de engenharia não como reflexão após o fato.
Sua política de privacidade precisa informar:
- Que sistemas automatizados são usados para tomar decisões sobre o titular.
- Quais categorias de dados são processadas por esses sistemas.
- A lógica geral (não o código) por trás das decisões automatizadas.
- Como o titular pode solicitar revisão humana.
- Com quais terceiros esses dados são compartilhados (parceiros de IA, APIs externas, modelos como GPT ou Gemini).
Uma política genérica de três parágrafos copiada da internet não atende nenhum desses requisitos.
Grande parte das empresas não desenvolve seus próprios modelos. Elas consomem APIs de grandes players: OpenAI (ChatGPT/GPT-4), Google (Gemini), Anthropic (Claude), Cohere, AWS Bedrock, entre outros.
Nesse cenário, a empresa é controladora dos dados pessoais que envia para essas APIs. E é co-responsável pelo tratamento feito por elas.
Antes de enviar qualquer dado pessoal para uma API de IA, verifique:
- O provedor usa os dados para treinar modelos? Se sim, isso precisa estar na sua base legal e informado ao titular.
- Onde os dados são processados? Se fora do Brasil ou da UE, há exigências de transferência internacional.
- Qual é a política de retenção de dados? Os dados são excluídos após a chamada da API?
- O provedor é um operador adequado? Você precisa de um Data Processing Agreement (DPA) assinado.
- O provedor tem certificações de segurança relevantes? ISO 27001, SOC 2, etc.
Uma estratégia técnica comum é anonimizar os dados antes de enviá-los para APIs externas. Se feita corretamente, dados verdadeiramente anonimizados saem do escopo da LGPD.
Mas atenção: a LGPD define anonimização como um processo "que não possa ser revertido por quaisquer meios técnicos razoáveis". Substituir nome por um hash reversível é pseudonimização, não anonimização e ainda cai no escopo da lei.
O encarregado de dados da sua organização precisa avaliar, caso a caso, se o processo de anonimização adotado é tecnicamente suficiente.
Se a sua empresa usa IA para tratar dados pessoais, as obrigações legais são concretas e auditáveis:
O Art. 38 da LGPD prevê que a ANPD pode determinar a elaboração de um Relatório de Impacto à Proteção de Dados (RIPD) equivalente ao DPIA do GDPR.
Para uso de IA em decisões que afetam titulares, a recomendação dos especialistas é fazer o RIPD proativamente, sem esperar a ANPD solicitar. O relatório deve documentar:
- Descrição do tratamento (entradas, processamento, saídas da IA).
- Finalidade e base legal.
- Avaliação dos riscos para os direitos dos titulares.
- Medidas técnicas e organizacionais adotadas para mitigação.
Sua empresa precisa manter um inventário atualizado de todos os tratamentos de dados e o uso de IA é uma atividade de tratamento que precisa estar documentada. Isso é o mapeamento de dados, e ele não é opcional para organizações que tratam dados em escala.
O princípio de privacy by design exige que privacidade seja incorporada desde o design do sistema — não adicionada depois como um patch.
Para IA, isso significa:
- Minimização de dados: coletar apenas o que é estritamente necessário para o modelo.
- Propósito limitado: não reutilizar dados treinados para uma finalidade em outra.
- Segurança desde o início: criptografia, controle de acesso, logs de auditoria.
- Testes de viés e fairness como parte do pipeline de desenvolvimento.
Para empresas que usam IA em larga escala, o encarregado de dados precisa ter (ou adquirir) conhecimento técnico suficiente para:
- Avaliar os riscos dos sistemas de IA usados.
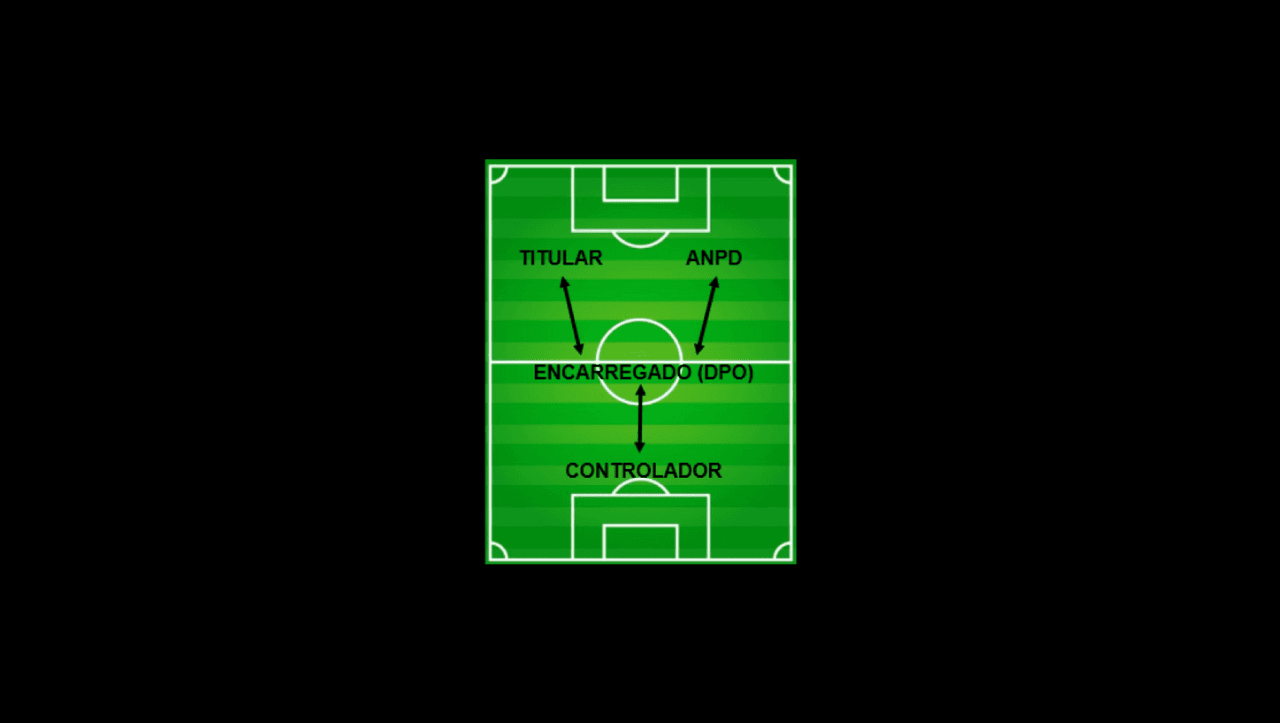
- Ser o ponto de contato para o titular que quer exercer direitos sobre decisões automatizadas.
- Interagir com a ANPD em caso de incidentes envolvendo IA.
O EU AI Act, aprovado em 2024, é a primeira regulamentação abrangente de IA do mundo. Embora seja europeia, seus efeitos são globais — assim como o GDPR moldou a LGPD, o EU AI Act vai moldar as futuras regulamentações de IA no Brasil.
O regulamento classifica sistemas de IA em quatro níveis de risco:
| Nível | Exemplos | Obrigações |
|---|---|---|
| Risco inaceitável | Scoring social, reconhecimento facial em espaços públicos em tempo real | Proibido |
| Alto risco | IA em crédito, saúde, recrutamento, educação, infraestrutura crítica | Avaliação de conformidade obrigatória, registro, supervisão humana |
| Risco limitado | Chatbots, deepfakes com fins não enganosos | Obrigação de transparência |
| Risco mínimo | Filtros de spam, IA em jogos | Sem obrigações específicas |
Para empresas brasileiras que exportam para a Europa, fornecem serviços a cidadãos europeus ou são subsidiárias de empresas europeias, o EU AI Act já é uma realidade jurídica.
O Brasil tem em tramitação o PL 2338/2023, que está sendo construído com forte inspiração no EU AI Act. Sua aprovação é esperada para os próximos anos, e antecipar suas exigências especialmente para sistemas de IA de alto risco é a diferença entre uma empresa preparada e uma que vai correr para se adequar na última hora.
Boa parte dos dados que alimentam sistemas de IA vêm da navegação online: comportamento em sites, cliques, tempo de sessão, páginas visitadas. Esses dados são coletados via cookies e outros rastreadores.
Uma CMP (Consent Management Platform) certificada é a camada que garante que esses dados só entram no pipeline de IA com o consentimento adequado.
Sem CMP: o usuário acessa o site → scripts de rastreamento disparam imediatamente → dados vão para o modelo de IA → nenhum consentimento foi coletado.
Com CMP: o usuário acessa o site → aviso de cookies é exibido → usuário escolhe aceitar ou rejeitar → scripts de rastreamento só disparam se houver aceite → apenas dados consentidos alimentam o modelo de IA.
Para quem usa produtos do Google na cadeia de IA (Google Analytics, Google Ads, Looker Studio alimentando modelos preditivos), o Google Consent Mode v2 é obrigatório. Ele exige integração com uma CMP certificada pelo Google.
A AdOpt é uma CMP certificada pelo Google, integrada nativamente ao Consent Mode v2. Isso significa que, mesmo quando o usuário recusa cookies, o Google utiliza modelagem estatística para recuperar métricas sem violar a privacidade e sem deixar a sua estratégia de dados às cegas.
Antes de qualquer coisa, você precisa saber quais scripts estão rodando no seu site e o que cada um coleta. Isso é a categorização de tags e é o primeiro passo para garantir que dados de IA estão sendo coletados com a base legal correta.
Uma boa CMP faz o scan automático das tags, categoriza cada uma (analytics, marketing, funcional, essencial) e bloqueia ou libera conforme o consentimento do usuário.
Use esta lista para auditar rapidamente o estado de conformidade do uso de IA na sua empresa:
- Todos os sistemas de IA que tratam dados pessoais estão documentados no inventário de dados?
- Cada sistema de IA tem base legal identificada e documentada?
- Foi feito RIPD para sistemas de alto risco?
- Existe canal para solicitação de revisão humana de decisões automatizadas?
- A política de privacidade informa sobre uso de IA e decisões automatizadas?
- O prazo de resposta para solicitações de revisão está definido?
- Os dados usados para treinar modelos foram coletados com base legal válida?
- Dados sensíveis têm consentimento específico e destacado?
- Dados de terceiros têm contratos de processamento adequados (DPA)?
- Contratos com provedores de APIs de IA incluem cláusulas de proteção de dados?
- Foi verificado onde cada provedor de API processa os dados?
- Existe processo para atender solicitações de exclusão que envolvam dados em APIs terceiras?
- Há CMP certificada gerenciando o consentimento para cookies e rastreadores que alimentam IA?
- O Google Consent Mode v2 está implementado?
- As tags do site estão categorizadas e bloqueadas conforme o consentimento?
A empresa americana Clearview AI, que vende acesso a uma base de bilhões de fotos com reconhecimento facial, foi alvo de investigações em múltiplos países. No Brasil, a ANPD avaliou se o scraping de fotos de redes sociais para alimentar IA de reconhecimento facial violava a LGPD. O caso evidenciou que coleta massiva de dados para treinar IA sem base legal é risco real.
Em março de 2023, a Itália bloqueou o ChatGPT por violações ao GDPR falta de transparência sobre coleta de dados para treinamento e ausência de mecanismos para menores. O bloqueio foi levantado após a OpenAI implementar melhorias, mas o caso é um sinal claro do que está por vir globalmente.
Empresas brasileiras de fintech que usam modelos de machine learning para score de crédito já receberam questionamentos da ANPD sobre a transparência dos critérios e a possibilidade de revisão humana. O setor está sob escrutínio crescente.
1. Todo uso de IA exige base legal na LGPD?
Sim. Se a IA processa dados pessoais e na grande maioria dos casos ela processa precisa de base legal válida. A escolha da base legal certa depende do contexto específico: consentimento, legítimo interesse, execução de contrato, entre outras. Não existe IA "neutra" do ponto de vista da proteção de dados.
2. O que é uma decisão "unicamente automatizada" para fins do Art. 20?
É uma decisão tomada sem intervenção humana significativa — ou seja, um algoritmo que aprova, nega ou classifica sem que um humano avalie o caso individualmente. Se um humano apenas homologa em massa as decisões do algoritmo sem análise real, ainda conta como decisão unicamente automatizada.
3. Dados sintéticos gerados por IA são dados pessoais?
Depende. Se os dados sintéticos foram gerados a partir de dados reais e ainda permitem (mesmo que indiretamente) identificar ou re-identificar pessoas, são dados pessoais. Dados sintéticos genuinamente anonimizados — sem possibilidade razoável de re-identificação saem do escopo da LGPD.
4. Minha empresa usa ChatGPT no atendimento ao cliente. Precisa informar os usuários?
Sim. Se o chatbot usa LLMs de terceiros e processa dados do usuário (nome, histórico, problema relatado), sua política de privacidade precisa informar isso. Se o LLM usa esses dados para treinamento, precisa de base legal específica. Recomenda-se usar APIs em modo "não treinar" e informar ao usuário quando está interagindo com IA.
5. Como a AdOpt ajuda na conformidade de IA?
A AdOpt garante que os dados coletados na navegação que frequentemente alimentam sistemas de IA são coletados com o consentimento adequado.
Como CMP certificada pelo Google, integra com o Google Consent Mode v2 e garante que scripts de rastreamento só disparam após aceite do usuário. Isso protege tanto o titular quanto a empresa dos riscos jurídicos de alimentar modelos de IA com dados coletados ilegalmente.
A Inteligência Artificial pode ser a maior vantagem competitiva da sua empresa ou o maior passivo regulatório, dependendo de como for implementada.
Consentimento bem gerenciado, mapeamento de dados atualizado, políticas de privacidade claras e processos de revisão humana para decisões automatizadas não são burocracia são a fundação de um produto de IA que dura.
A AdOpt é uma CMP certificada que garante a camada de consentimento da sua estratégia de dados.
Tags
Artigos relacionados

IAB TCF: o que é, como funciona e quando o seu site precisa dele
IAB TCF explicado do zero: o que é o Transparency and Consent Framework, para que serve a TC String e quando um site brasileiro precisa de uma CMP com TCF.

California CCPA: Política de Cookies
Saiba como fazer e o que adicionar na sua política de cookies para o seu site que recebe visitantes da California.

Banner de Cookies na VTEX: guia prático para conformidade com a LGPD
Guia completo sobre banner de cookies na VTEX: como configurar, o que a LGPD exige, como integrar com checkout e como manter conformidade sem afetar performance.
Tennessee TIPA: DSAR Portal do Titular
Entenda como estruturar um Portal de Privacidade em conformidade com a TIPA do Tennessee. Veja os direitos dos consumidores, prazos de resposta a DSARs, mecanismos de opt-out e como a defesa afirmativa da lei protege sua empresa.
TikTok é multado pela ANPD. O que isso tem a ver com a minha empresa?
ANPD multa TikTok em mais de R$ 153 milhões por falhas no tratamento de dados de menores. Entenda a decisão e os impactos para empresas.

New Hampshire NHDPA: DSAR Portal do Titular
Saiba como adequar o seu site a lei de New Hampshire e estruturar o portal do titular.
Em busca do primeiro sim
Playbook prático para transformar seu aviso de cookies em experiência de marca, com texto, cores, botões e métricas certas, sem comprometer o consentimento.

AdOpt CMP: Consent Management Platform
AdOpt CMP: CMP certificada (TCF/Google) para LGPD/GDPR, com bloqueio de tags, consentimento granular, relatórios e integrações Tray/WordPress
Florida FDBR: Política de Cookies
Saiba como implementar a política de cookies correta para o seu site que recebe visitantes da Florida (USA).

Marketplace Tray: Como adequar seu e-commerce
Usar a Tray não te deixa automaticamente adequado à LGPD. Descubra de quem é a responsabilidade pelos dados e como proteger seu e-commerce sem travar vendas.
Data Mapping e Inventário de Dados – O Colete Salva Vidas do DPO
Com o Mapeamento ou Inventário de Dados entendemos à fundo as 5 etapas que todo e dado passa por dentro da sua empresa!

Sua Agência é Realmente 360? O que falta para ser
Desenvolva sua agência 360 para ser realmente eficaz.

Google Analytics 4 e LGPD: o que a lei pede e como ligar o consentimento ao tag
Google Analytics 4 e LGPD: o que a ANPD diz sobre cookies de análise e como fazer a escolha do visitante no banner chegar ao GA4 pelo Consent Mode.

Ecommerce no Brasil: Guia para se adequar e vender mais
Descubra como adequar seu ecommerce à LGPD no Brasil. Guia completo com bases legais, consentimento, cookies, políticas de privacidade e estratégias para vender mais em conformidade.
Era uma vez uma empresa que foi multada. - FIM.
Já imaginou tudo desmoronando ao seu redor? Por causa de uma multa, um boleto que chegou “do nada”? Sua conta bancária, clientes, seu emprego, o financiamento do seu carro, casamento… Tudo acabado. Todo mundo na rua, do porteiro, aos chefões. Não ficou ninguém.

Por que do “Aviso de Cookies” em todo lugar?
Quer entender o motivo deste “aviso de cookies” em tudo o que é site hoje em dia? Esse artigo é pra você! Descubra o que são, sua finalidade, as exigências da LGPD (Lei Geral de Proteção de Dados) e muito mais.

IOWA ICDPA: Política de Privacidade
Estruture sua política de privacidade conforma a ICDPA de IOWA para o seu site.
Texas TDPSA e Cookies: Tudo o que você precisa saber
Prepare-se para a TDPSA. Entenda a nova lei de privacidade, o uso de cookies e como se adequar sem burocracia.

Política AdSense: Guia Completo de Conformidade para Editores em 2026
Política AdSense explicada: requisitos de aprovação, regras de conteúdo, implementação de cookies, LGPD e como manter sua conta ativa em 2026.
Florida FDBR: Política de Privacidade
Aprenda como aplicar a FDBR para seu site que recebe visitantes da Florida.

Como o Google Aplica a Política de Consentimento na Europa (e o Papel do Consent Mode V2)
Veja como o Google aplica a Política de Consentimento da UE e o papel do Consent Mode V2, do primeiro acesso ao site até o registro do consentimento.
PIPEDA Canadá e Cookies: Tudo o que você precisa saber
PIPEDA é a lei federal de privacidade do Canadá. Veja quando ela alcança o seu site, o que muda nos cookies e como provar conformidade.

Até quando podemos ignorar a LGPD?
A LGPD está em vigor. Apesar disso, não são poucas as empresas que estão a ignorando, mas isso é possível? Até quando podemos ignorar a LGPD?

Marketplace VTEX e LGPD: Como funciona a adequação e proteção de dados
LGPD no marketplace VTEX: clareza sobre dados, consentimento e responsabilidades do lojista.

Tudo sobre a Lei Geral de Proteção de Dados (LGPD)
Lei Geral de Proteção de Dados – LGPD: o que é, por que ela existe, como funciona, a quem se aplica, multas, adequação, seus princípios e muito mais...

CMP para Site Wix: Como estar em conformidade com a LGPD no seu site
Como implementar uma CMP no Wix em conformidade com a LGPD. Por que o aviso nativo do Wix não basta e como instalar a AdOpt para bloquear scripts e registrar consentimentos.

Banner de Cookies: Um Pilar da Transparência e Segurança
Neste artigo, vamos explorar o significado por trás desses banners, as exigências estabelecidas pelo Guia Orientativo da ANPD.

Texas TDPSA: DSAR Portal da Privacidade e do Titular
Saiba como funciona o portal de privacidade e do titular na TDPSA Texas.

UX de banner de cookies: boas práticas que respeitam a LGPD e o visitante
UX de banner de cookies: o que a ANPD recomenda e desaconselha, como desenhar as duas camadas, o texto, a acessibilidade e o que a pesquisa mostra sobre o aceite.

Como ler o resultado do scan de cookies: categorias, tags desconhecidas e publicação
Passo a passo para ler o resultado do scan de cookies: interpretar categorias, investigar tags desconhecidas, recategorizar, publicar e conferir no navegador.

Aviso de Cookies na VTEX: como configurar e manter sua loja em conformidade
Como implementar o aviso de cookies na VTEX em conformidade com a LGPD. Passo a passo completo com instalação da CMP, Google Consent Mode v2 e checklist de verificação.
IOWA ICDPA: DSAR e Portal do Titular
Saiba como ter o seu DSAR e Portal do Titular configurados corretamente conforma a ICDPA de IOWA.

Qual a política de privacidade ideal para a sua empresa?
Será que existe uma Política de Privacidade à prova de falhas? Já te respondo prontamente: Não. E, vou te ajudar e entender o porquê!

Aviso de Cookies para E-commerce: como implementar do jeito certo
Saiba como implementar o aviso de cookies para e-commerce do jeito certo, em conformidade com a LGPD. Guia completo com passo a passo, erros comuns e dicas práticas.

Política de Cookies para Wix: Tudo o que você precisa saber
Saiba como você pode adequar o seu site e ter uma política de cookies correta no seu site Wix.
New Hampshire NHDPA: Política de Privacidade
Se o seu site coleta dados de visitantes de New Hampshire fique por dentro de como ter a política de privacidade para estar adequado à NHDPA.
Oregon OCPA: Política de Cookies
Estruture a política de cookies do seu site que recebe visitantes de Oregon (OCPA) corretamente.

O impacto da LGPD no Inbound Marketing
As punições da LGPD a quem a descumpre já estão valendo. Entenda um pouco mais sobre o impacto da lei no Inbound Marketing.

CPRA California e Cookies: Tudo o que você precisa saber
Entenda as mudanças da CPRA e como adequar sua empresa à nova lei de privacidade da Califórnia. Garanta conformidade e transparência com a AdOpt!

LGPD: por que a mesma regra pesou R$ 14,4 mil na Telekall e R$ 153 milhões no TikTok
A LGPD aplicou a mesma regra a uma microempresa e à dona do TikTok. Entenda por que a multa foi de R$ 14,4 mil na Telekall e R$ 153 milhões no TikTok.

Connecticut CTDPA: DSAR Portal do Titular
Tudo sobre como ter o seu portal de titular corretamente sob a legislação de Connecticut (CTDPA).

Política de Privacidade para Wix: Adeque seu site às leis de privacidade de forma rápida e fácil
Saiba como utilizar, criar e ter uma política de privacidade para o seu site Wix.

Aviso de Cookies na Loja Integrada: Como configurar seu e-commerce que utiliza a Loja Integrada e manter a conformidade com a LGPD
Saiba como configurar o seu e-commerce para ter a conformidade com a LGPD e desfrutar das vantagens de estar em conformidade com as leis de privacidade
Por que criamos um plugin de cookies para WordPress?
Como sempre prezamos pela transparência e qualidade, nosso Plugin de Cookies para WordPress, em uma das maiores plataformas de construção de sites do mundo, não poderia ser só "mais um".

Montana MTCDPA: DSAR Portal de Privacidade
Saiba como funciona o portal de privacidade para as políticas do estado de Montana nos Estados Unidos.
Explore a AdOpt
Autor
João Bruno
18 Mar 2026
AdOpt


Artigos relevantes
Qual a diferença entre cookies, local e session storage?
Como funciona um aviso de cookies da LGPD?
O que é uma CMP (Plataforma de Gestão de Consentimento)?
Data Mapping e Inventário de Dados – O Colete Salva Vidas do DPO
Por que criamos um plugin de cookies para WordPress?
As Responsabilidades do Encarregado de Dados - DPO na LGPD
Entenda o significado da LGPD para a sua empresa
ROPA na LGPD? Conheça os Registros das Atividades de Tratamento
LGPD: Uma oportunidade para agências de marketing digital!
Terceirizar o DPO (DPOaaS), ou encarregado de dados da empresa é uma boa?
Endereço: 7345 W Sand Lake Road, Ste 210 Office 5898 Orlando, FL 32819
15 Rue du Général Campredon, 34000 Montpellier, França
207 Rue de Bercy, 75012 Paris, França
EIN: 86-3965064
Telefone: +1 (407) 768-3792
AdOpt
Recursos
Produto
Certificações


